


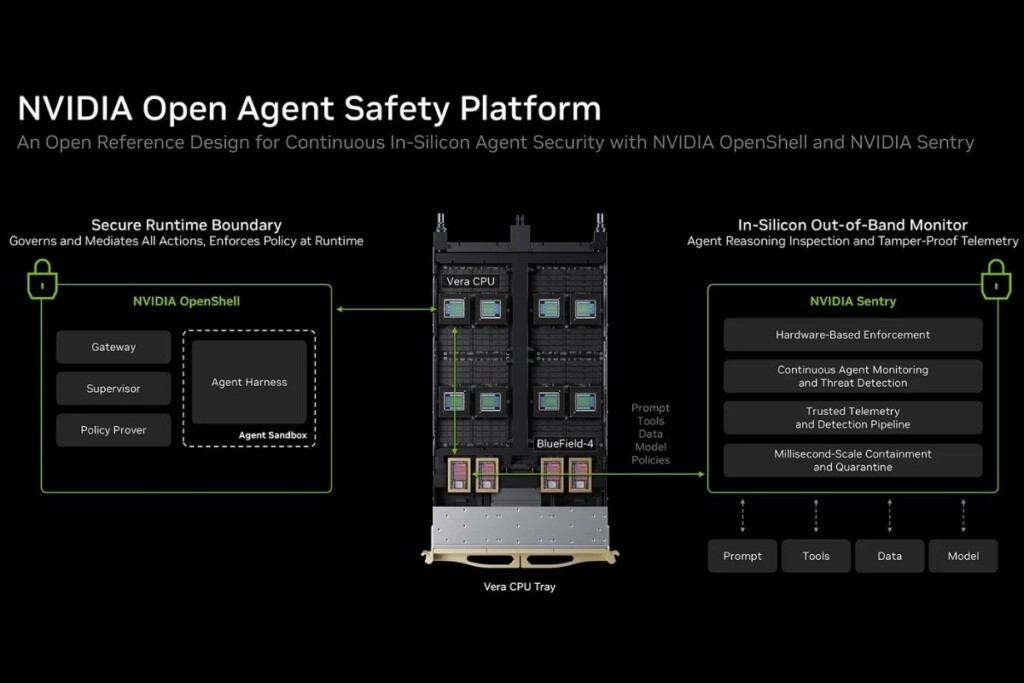
A NVIDIA apresentou uma plataforma de segurança para agentes de IA que combina o OpenShell com o NVIDIA Sentry.
- o primeiro é um software aberto que cria uma barreira de execução ao redor do agente
- já o segundo, um sistema de vigilância independente capaz de colocar agentes em quarentena em milissegundos quando eles rompem políticas definidas.
A proposta mira empresas que deixam agentes acessar arquivos, credenciais, APIs e serviços internos.
O ponto mais importante é que o OpenShell não depende de o próprio modelo “obedecer”: as regras ficam fora do agente e controlam o que ele pode fazer.
OpenShell cria uma fronteira fora do modelo
Na versão 0.1.0, o OpenShell funciona como um runtime seguro para agentes. Ele separa a execução em componentes que controlam:
- rede;
- credenciais; e permissões;
- além de registrar decisões para auditoria.

O projeto funciona com diferentes agentes e ferramentas, incluindo Codex, Claude Code, Pi e Hermes, sem depender de uma única família de modelos.
Na prática, a ferramenta pode limitar ações como leitura e escrita em serviços, impedir conexões de rede não autorizadas e manter chaves sensíveis fora do ambiente onde o agente executa.
Mudanças de política também podem exigir revisão humana, o que reduz a chance de um agente ampliar os próprios privilégios.
- Rede: o administrador define regras para as conexões;
- Credenciais: segredos podem permanecer fora do ambiente do agente;
- Auditoria: o sistema registra decisões de permissão para investigação.

Imagem: Reprodução – Edição/BITMAG
OpenShell é aberto e pode chegar a Arm e Intel
O OpenShell tem código aberto sob licença Apache 2.0. Portanto, não exige uma licença proprietária da NVIDIA para usar o software.
Isso não significa custo zero de infraestrutura: servidores, nuvem e operação continuam por conta da empresa.
A NVIDIA também afirma que desenvolvedores podem estender o projeto para plataformas de terceiros, incluindo Arm e Intel.
A nuance importa porque a camada Sentry, responsável pelo monitoramento independente em hardware, usa DPUs NVIDIA BlueField-4.
Ou seja, o software aberto tem alcance maior que o componente físico de vigilância.
Sentry reage mesmo se o agente tentar escapar
O Sentry observa o comportamento fora do ambiente principal do agente. Se detectar uma violação das políticas, pode interromper ou isolar a execução em milissegundos.
Essa separação busca impedir, antes de tudo, que um agente comprometido desative o próprio mecanismo de segurança.
Para empresas, a mudança desloca parte da proteção do “confie no modelo” para controles de infraestrutura.
O OpenShell já está disponível nos recursos para desenvolvedores e no GitHub; a adoção do Sentry depende da infraestrutura compatível da NVIDIA.
O que você achou? Siga @bitmagazineoficial no Instagram para ver mais e deixar seu comentário clicando aqui