GPT falso no próprio ChatGPT imita ‘Plus 5.6’ e instala RAT; campanha já gerou ao menos 40 incidentes
GPT falso “Plus 5.6” usa Custom GPT do ChatGPT para levar vítimas a um RAT. Entenda os 40 incidentes e como reconhecer o golpe.
Criminosos estão usando Custom GPTs hospedados no próprio domínio do ChatGPT para imitar um suposto modelo chamado “Plus 5.6” e conduzir vítimas a uma cadeia de infecção por malware.
Segundo a Huntress, a campanha já aparece em pelo menos 40 incidentes relacionados ao mesmo domínio malicioso usado nas etapas seguintes do golpe.
No entanto, há uma diferença importante: simplesmente abrir o GPT não instala o malware. Para concluir o ataque, os criminosos dependem de engenharia social.
- Primeiro, eles mostram um falso aviso de indisponibilidade;
- Depois, direcionam a vítima para uma página externa;
- Por fim, induzem o usuário a executar manualmente um comando no Windows.
Falso Plus 5.6 usa a aparência legítima do ChatGPT
Os criminosos criaram um Custom GPT chamado “Plus 5.6” e o publicaram dentro de chatgpt.com.
Como membros da comunidade podem disponibilizar assistentes personalizados na plataforma, a página conserva vários elementos visuais legítimos do ChatGPT.
Assim, usuários que não conhecem a diferença entre um modelo oficial e um GPT criado por terceiros podem desconfiar menos da página.
Além disso, em alguns casos, as vítimas chegaram ao GPT falso por meio de anúncios exibidos em buscas por “chatgpt”.
Após iniciar a conversa, o assistente mostrava um aviso de que o serviço principal estava com disponibilidade limitada. Em seguida, ele recomendava o uso de um suposto “domínio de backup”.
- o link direcionava o usuário para uma página hospedada no Google Sites;
- o site imitava uma verificação do Cloudflare;
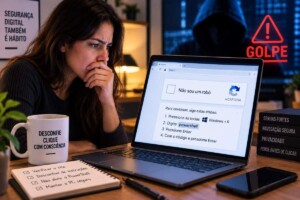
- o falso CAPTCHA instruía a vítima a copiar e colar um comando no PowerShell;
- depois disso, o comando baixava um instalador MSI malicioso;
- por fim, a cadeia instalava um trojan de acesso remoto, também conhecido como RAT.
40 incidentes não significam 40 infecções pelo Custom GPT
A Huntress afirmou que respondeu a pelo menos 40 incidentes associados ao domínio do Google Sites usado nessa campanha.
Ainda assim, esse número não significa que todos os casos começaram no Custom GPT.
Até o momento, os pesquisadores confirmaram dois casos em que a infecção começou diretamente pelo GPT falso.
Portanto, a distinção é importante para não atribuir todos os incidentes ao mesmo ponto de entrada.
A equipe reportou o primeiro GPT identificado à OpenAI, que o removeu em 25 de setembro. Contudo, dois dias depois, os pesquisadores encontraram outro Custom GPT associado à mesma operação.
Imagem: Reprodução
Como reconhecer o golpe antes de executar o comando
O principal sinal de alerta aparece quando uma página pede que o usuário execute comandos no próprio computador.
CAPTCHAs legítimos não exigem abrir o PowerShell, o Terminal ou a ferramenta Executar do Windows para confirmar que uma pessoa é humana.
Também é importante verificar se a página identifica o GPT como criado por um “community builder”.
Nesse caso, trata-se de um assistente personalizado publicado por terceiros, e não de um novo modelo oficial da OpenAI.
Além disso, pedidos para copiar comandos, instalar arquivos MSI ou acessar um suposto “domínio alternativo” para continuar usando o ChatGPT devem acender o alerta.
Nessas situações, o mais seguro é interromper imediatamente a ação antes de executar qualquer comando ou baixar arquivos.
O que você achou? Siga @bitmagazineoficial no Instagram para ver mais e deixar seu comentário clicando aqui